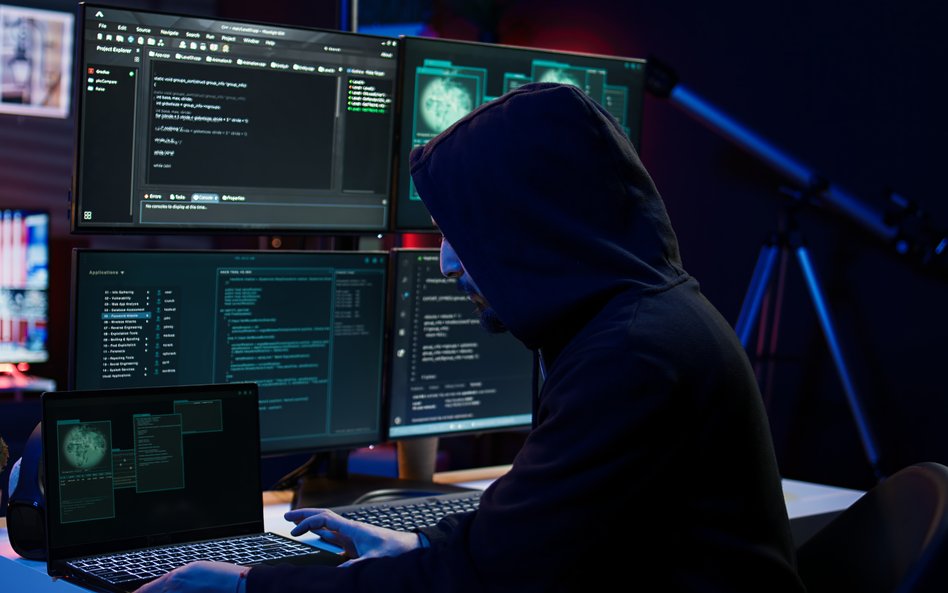
Język PHP jest wykorzystywany przez znaczną część internetu, m.in. w witrynach opartych na WordPressie, Drupalu, Joomli i Magento, w platformach hostingu współdzielonego oraz ogromnej liczbie programów. Wspomniane luki w zabezpieczeniach otrzymały ocenę 9,2 w skali CVSS v4.0, co oznacza krytyczny poziom zagrożenia. Poprawki mają zostać udostępnione dziś o godzinie 14:00 GMT, czyli 16:00 czasu polskiego.
Czytaj więcej
Choć jesienna aura już na dobre zapanowała w Europie, okazuje się, że niektóre regiony mogą jeszcze doświadczyć krótkiej fali upałów. Wszystko wska...
Luki w zabezpieczeniach mogą umożliwić przejęcie serwera
Według unijnych specjalistów ds. cyberbezpieczeństwa podatności mogą umożliwić uruchomienie złośliwego kodu w systemach bez konieczności logowania się. Firma hostingowa GoDaddy ostrzega, że skutkiem tego może być kradzież danych, zmiana treści witryny lub całkowite przejęcie serwera.
Dyrektor ds. technologii Cloudflare Dane Knecht przekazał, że firma zaobserwowała już pierwsze ataki i aktualizuje reguły zapory sieciowej. Zaznaczył jednak, że jest to zabezpieczenie tymczasowe, a administratorzy powinni zainstalować poprawki natychmiast po ich udostępnieniu.
Czytaj więcej
W poniedziałek ukraińskie siły zbrojne opublikowały w mediach społecznościowych film z ewakuacji rannego żołnierza za pomocą drona. Była to pierwsz...
Automatyczna aktualizacja WordPressa nie wystarczy
Twórcy Wordfence, wtyczki zabezpieczającej witryny oparte na WordPressie, ostrzegają, że automatyczne aktualizacje systemu nie zainstalują tej poprawki, w związku z czym właściciele stron muszą ustalić, kto odpowiada za aktualizowanie PHP.
CERT-EU zaleca natychmiastowe przygotowanie się do wdrożenia poprawek, a w razie braku takiej możliwości – wyłączenie zagrożonych stron. Według unijnego zespołu oraz Australijskiego Centrum Cyberbezpieczeństwa luki mogą występować w wersjach od PHP 5 wzwyż. Zespół PHP ma podać dokładną listę podatnych wersji wraz z udostępnieniem aktualizacji.