

Z tego artykułu dowiesz się:
- Dlaczego ataki na systemy chłodnicze to dopiero początek i jakie nowe cele obierają sobie hakerzy?
- Jakie są słabe ogniwa w infrastrukturze krytycznej?
- Z jakich wieloletnich zaniedbań w obszarze automatyki przemysłowej (OT) wynika obecne zagrożenie?
Analitycy branży bezpieczeństwa IT, z którymi rozmawiała „Rzeczpospolita”, uważają, że rodzaj ataków, z którymi mamy od kilkunastu dni do czynienia w Europie, a więc cyfrowego przejmowania kontroli nad urządzeniami chłodniczymi we Francji, Beneluksie, Irlandii, krajach bałtyckich i Polsce, można zastosować do kolejnych celów. Paleta jest szeroka – chodzi m.in. o zdalną zmianę cen towarów w sklepach, ale też paraliż stacji paliw.
Od lodówek po stacje paliw. Hakerzy mają coraz więcej celów
Do tej pory hakerzy uderzali głównie w IT, czyli systemy informatyczne, ale teraz coraz mocniej skupiają się na OT, a więc automatyce przemysłowej. W praktyce chodzi o tysiące systemów dostępnych z poziomu internetu. Przestarzałe oprogramowanie, domyślne hasła i niezabezpieczone panele administracyjne wciąż otwierają cyberprzestępcom drogę do systemów przemysłowych. Zagrożenie to nie ogranicza się wyłącznie do systemów chłodniczych. Każdy interfejs zarządzający podłączony do internetu, który umożliwia zdalne sterowanie fizycznymi procesami w wielu urządzeniach lub lokalizacjach, może wiązać się z podobnym ryzykiem, jeśli jest dostępny z poziomu sieci i nie został odpowiednio zabezpieczony. A tak właśnie było z lodówkami sklepowymi.
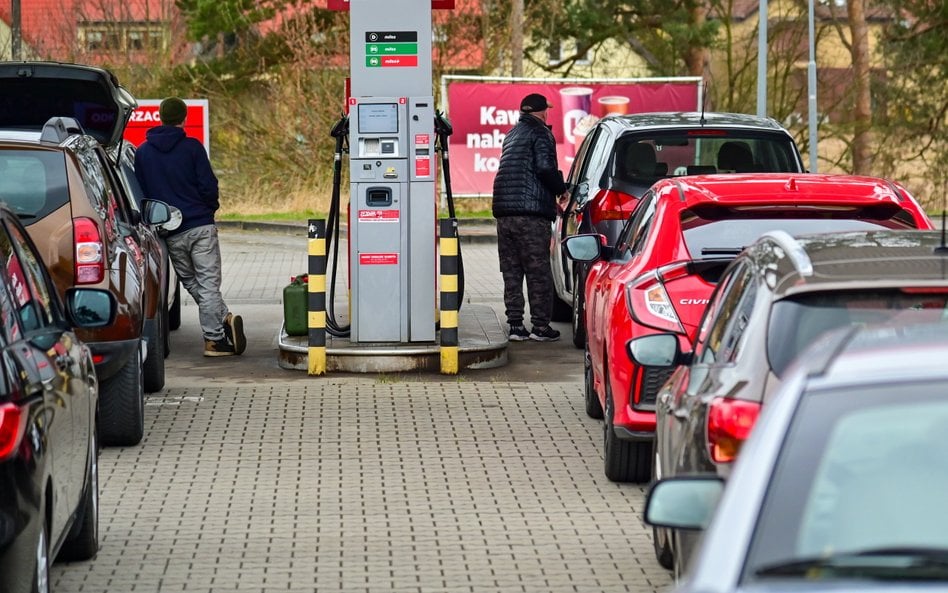
Specjaliści ostrzegają, że analogiczny problem dotyczy infrastruktury paliwowej, magazynów, zakładów produkcyjnych i placówek medycznych. Do systemów, które warto poddać weryfikacji, należą m.in. rozwiązania z zakresu automatyki budynkowej i mieszkaniowej, systemy klimatyzacji, systemy kontroli dostępu (np. bramy), a także inteligentne automaty sprzedające. Scenariusz, w którym hakerzy zdalnie zamkną garaże w biurowcach, uniemożliwiając wjazd i wyjazd, i maksymalnie zmniejszając lub zwiększając temperaturę w biurach, może skutecznie sparaliżować działalność wielu firm. Ale eksperci twierdzą, że na celowniku są też rolnicy, bo w podobny sposób jak do lodówek można włamać się również do systemów nawadniania, a także kierowcy. Ci ostatni odczują problemy, gdy cyberprzestępcy dobiorą się do systemów zarządzania stacjami paliw. Jak informuje CNN, cyberataki na stacje już miały miejsce w USA (celem intruzów padły systemy automatycznego pomiaru poziomu paliwa, tzw. ATG). Okazało się, że część urządzeń nie była nawet zabezpieczona hasłem. W niektórych przypadkach napastnicy mogli manipulować wskazaniami poziomu paliwa, choć rzeczywista zawartość zbiorników nie uległa zmianie. Nie odnotowano też uszkodzeń fizycznych ani obrażeń. Ale okno na działania hakerów pozostaje otwarte – jak zauważa Beniamin Edwards, główny analityk Bitsight – tysiące systemów ATG pozostają bezpośrednio dostępne z publicznego internetu. A to ledwie wierzchołek góry lodowej.
Czytaj więcej
Ponad 6 proc. najbardziej narażonych na cyberataki systemów sterowania lodówkami i zamrażarkami w sklepach na świecie znajduje się w Polsce – ustal...
Jak tłumaczą nam eksperci Check Point, niemal każdego dnia pojawiają się kolejne podatne urządzenia, a w praktyce ryzyko nie ogranicza się do fałszowania odczytów, gdyż nieautoryzowany dostęp do systemów przemysłowych może umożliwić zmianę konfiguracji, zakłócenie komunikacji, ukrycie wycieków czy doprowadzenie do przestojów i strat finansowych.
Słabe hasła i stare oprogramowanie otwierają drogę hakerom
Systemy ATG monitorują poziom i temperaturę paliwa oraz innych cieczy, a także wykrywają potencjalne wycieki. Problem polega na tym, że część z nich jest bezpośrednio dostępna z internetu. Według ostrzeżenia służb napastnicy wykorzystywali m.in. luki w uwierzytelnianiu, zakodowane na stałe dane dostępowe oraz podatności umożliwiające wykonywanie poleceń systemowych i manipulowanie bazami danych. W niektórych przypadkach mogli również uzyskać uprawnienia administratora. Szczególnie niebezpieczna jest możliwość wyłączania alarmów i ukrywania rzeczywistego stanu monitorowanych urządzeń. Oznacza to, że atakujący mogą nie tylko uzyskać dostęp do informacji, ale także zakłócić działanie systemów odpowiedzialnych za bezpieczeństwo fizycznej infrastruktury.
Czytaj więcej
Sieci supermarketów w kilku europejskich krajach poinformowały w poniedziałek, że temperatura w lodówkach i zamrażarkach w części ich placówek wzro...
W Check Point twierdzą, że największym problemem jest to, że wiele z tych zagrożeń wynika z podstawowych, od dawna znanych zaniedbań – wystarczy brak aktualizacji, słabe hasło lub panel administracyjny „wystawiony na internet”, by systemy kontrolujące fizyczną infrastrukturę znalazły się w zasięgu cyberprzestępców. Cyberbezpieczeństwo przestaje być więc wyłącznie kwestią ochrony danych – staje się kwestią bezpieczeństwa realnych obiektów i procesów przemysłowych. O skali wyzwania mówią najnowsze badania polskiego przemysłu. Z raportu ABB wynika, że aż 38 proc. przedsiębiorstw postrzega systemy zdalnego dostępu jako swoje najsłabsze ogniwo i „miękkie podbrzusze” w infrastrukturze operacyjnej. Choć niemal połowa badanych podmiotów ma świadomość realnego ryzyka cyberataku, to zaledwie co trzeci deklaruje rzeczywistą gotowość na poradzenie sobie z kryzysem. Co gorsza, w mniejszych zakładach produkcyjnych aż 48 proc. organizacji nie posiada żadnych formalnych procedur awaryjnych.
Czytaj więcej
Trzy regionalne banki krwi we Francji stały się kolejnym celem cyberprzestępców. Atak miał doprowadzić do podniesienia temperatury w komorach chłod...
Tymczasem margines błędu kurczy się w zastraszającym tempie – analitycy wskazują, że czas od przejęcia danych dostępowych przez hakerów do ich zautomatyzowanego wykorzystania w uderzeniu wynosi dziś zaledwie 22 sekundy (jeszcze w 2022 r. mediana czasu od kradzieży danych do ich przekazania do dalszej „obróbki” wynosiła 8 godzin).


