

Z tego artykułu dowiesz się:
- Dlaczego Polska jest jednym z głównych celów nowego typu cyberataków wymierzonych w sieci handlowe?
- Na czym polegają „lodówkowe ataki” i jakie zagrożenie stwarzają dla stabilności łańcucha dostaw?
- Jakie luki w zabezpieczeniach przemysłowych systemów sterowania umożliwiają hakerom przejęcie nad nimi kontroli?
- Jakie mogą być długofalowe skutki finansowe tych incydentów dla całej branży handlowej w Europie?
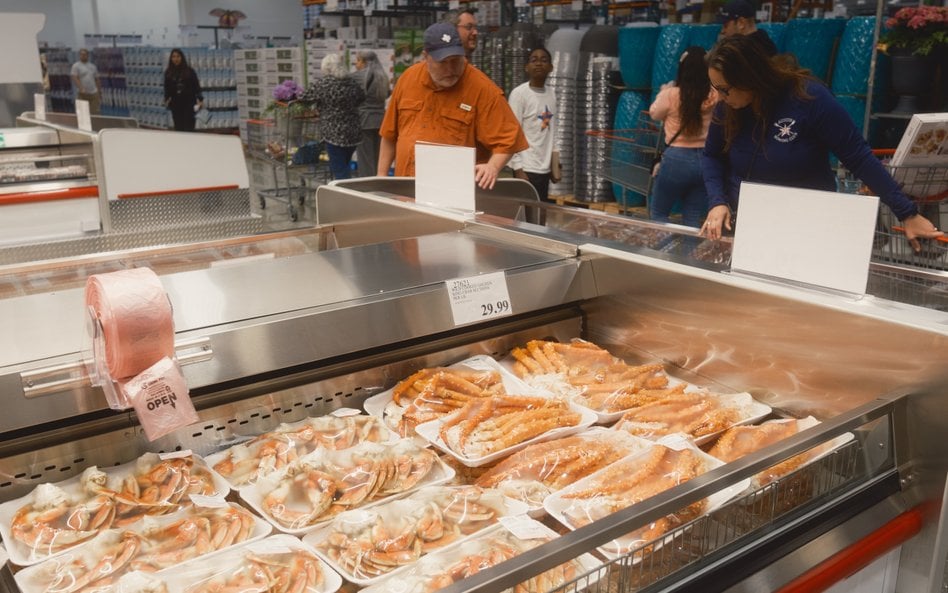
Fala cyberataków na sieci handlowe, prowadzących do zdalnego wyłączania lub przegrzewania systemów chłodniczych, rozlewa się po Europie, w tym w Polsce. Z naszych informacji wynika, że skala zagrożenia nad Wisłą jest szczególna. Najwięcej na świecie podatnych na ataki tzw. interfejsów systemów chłodniczych, których analitycy Forescout zidentyfikowali łącznie ok. 13 tys., jest we Francji (niemal co trzeci). Polska jest na piątym miejscu w tym zestawieniu: za USA (ok. 9 proc. zagrożonych interfejsów), Hiszpanią (8 proc.) i Belgią (7,5 proc.).
Co ważne, nie tylko chodzi o sklepowe lodówki, bo w ten sam sposób hakerzy już zakłócają pracę centrów dystrybucyjnych, a mogą doprowadzić do zdalnej zmiany cen na półkach. Eksperci mówią wprost: zdalny dostęp do interfejsu sterowania temperaturą w chłodniach może spowodować istny chaos.
Cyberatak – sabotaż bez przecinania kabli
– Cyberatak na holenderską sieć supermarketów Albert Heijn doprowadził do wstrzymania dostaw zakupów internetowych i problemów z zaopatrzeniem sklepów – potwierdza Łukasz Ozimek, dyrektor operacyjny w Exea Data Center.
Media w Niderlandach podały, że napastnicy wykorzystywali przy tym m.in. serwery zlokalizowane w Polsce. Ale ofiar hakerów było więcej. Ataki na lodówki w supermarketach w Belgii, Szwecji, Luksemburgu, krajach bałtyckich, Irlandii, ale jak się okazuje również w Polsce, dotknęły m.in. placówki sieci Intermarché, Carrefour, Monoprix i Auchan.
– Napastnicy przejęli kontrolę nad systemami chłodniczymi w setkach placówek, zmieniając parametry pracy urządzeń. Temperatura w części instalacji wzrosła do 50°C. Doprowadziło to do zniszczenia dużych ilości żywności, zakłóceń działalności handlowej, a w niektórych obiektach odnotowano również pożary – wylicza Ozimek.
Branża handlowa w Europie szacowała łączne straty na dziesiątki milionów euro. Ale niepokojące jest co innego. Aby zniszczyć towar, nie trzeba było wysadzać chłodni ani przecinać przewodów zasilających; wystarczyło uzyskać dostęp do systemu sterowania. Jak wskazuje ekspert Exea Data Center, wśród zaatakowanych systemów znajdowały się starsze urządzenia wykorzystujące oprogramowanie dostawców takich jak Danfoss, Copeland i Dixell. Ale ofiarami hakerów mogą paść nie tylko lodówki. Jak wyjaśnia nam Wojciech Głażewski, dyrektor Check Point Software Technologies w Polsce, dotyczy to urządzeń codziennego użytku: systemów klimatyzacji, instalacji przemysłowych, które są dziś podłączone do sieci i umożliwiają zdalne zarządzanie. Jak dodaje, również tych nad Wisłą.
– Podobne systemy funkcjonują w supermarketach, magazynach, centrach logistycznych i zakładach produkcyjnych. Szczególnym problemem jest fakt, że infrastruktura operacyjna często działa przez wiele lat, nie otrzymuje regularnych aktualizacji i wykorzystuje przestarzałe oprogramowanie. Jeśli dodatkowo interfejsy zarządzania są dostępne bezpośrednio z internetu, ryzyko nieuprawnionego dostępu znacząco rośnie. A niestety są.
Czytaj więcej
Problemy z zamrażarkami i lodówkami sklepowymi, które zamiast chłodzić zaczynają podgrzewać żywność, pojawiły się w Auchan, ale nie potwierdziły si...
Polska na czarnej liście. Grożą nam „lodówkowe ataki”
Interfejsy zarządzania to w praktyce internetowe panele sterowania przemysłowymi systemami chłodniczymi – specjalne strony lub aplikacje, za pomocą których można zdalnie zarządzać pracą lodówek i całych instalacji chłodniczych w supermarketach, magazynach żywności, hurtowniach, zakładach przetwórstwa spożywczego i chłodniach przemysłowych. Do takiego jednego centralnego sterownika może być podłączonych wiele lodówek i zamrażarek, a przejęcie kontroli nad panelem zarządzania może pozwolić atakującym na zmianę temperatury, zakłócenie chłodzenia lub rozmrażanie wielu urządzeń jednocześnie, co może doprowadzić do zepsucia żywności. I właśnie część takich interfejsów stała się łupem dla hakerów. Łatwym łupem, bo nie są w zamkniętej sieci, lecz można dostać się do nich wprost z publicznego internetu.
Ile z prawie 13 tys. publicznie dostępnych interfejsów zarządzania systemami chłodniczymi padło ofiarą cyberprzestępców, nie wiadomo. Niepokoi jednak fakt, że aż co siedemnasty ze wszystkich zidentyfikowanych na świecie takich szczególnie narażonych punktów znajduje się w naszym kraju. Stąd obawy, że „lodówkowych ataków” w Polsce może być więcej (na razie problemy z systemami chłodniczymi, które zamiast obniżać temperaturę podgrzewały żywność, pojawiły się w Auchan). Eksperci ostrzegają, że w praktyce przejęcie kontroli nad jednym interfejsem zarządzania może umożliwić atakującym zmianę ustawień chłodzenia w wielu lodówkach jednocześnie. Zaznaczają przy tym, że potrzeba pilnych działań, które ograniczą dostępność owych interfejsów z internetu i zapewnią im odpowiedni poziom zabezpieczeń. Radzą: zinwentaryzować sterowniki, ograniczyć zdalny dostęp, aktualizować oprogramowanie, zmieniać domyślne hasła i wdrażać uwierzytelnianie wieloskładnikowe. Kluczowe jest również oddzielenie systemów sterowania od pozostałej infrastruktury IT oraz monitorowanie nietypowych zmian parametrów pracy urządzeń.
– Z perspektywy zarządzania infrastrukturą pierwszym krokiem nie powinien być zakup kolejnego systemu bezpieczeństwa. Najpierw trzeba wiedzieć, nad czym faktycznie mamy kontrolę – zaznacza Łukasz Ozimek. – Gdybym odpowiadał za sieć sklepów, oczekiwałbym od działów technicznych i dostawców konkretnych informacji: jakie urządzenia mają dostęp do sieci, kto może zdalnie zmienić ich parametry, kiedy ostatnio aktualizowano oprogramowanie i jakie są konsekwencje przejęcia sterowania – kontynuuje. I wskazuje, że dodatkowo znaczenie może mieć stan aktualizacji oprogramowania i warunki konkretnej polisy.
Czytaj więcej
NASK uruchamia własną platformę, na której etyczni hakerzy będą mogli testować bezpieczeństwo wskazanych serwisów publicznych i systemów informatyc...
Jego zdaniem analiza ryzyka powinna obejmować nie tylko możliwość wystąpienia incydentu, lecz także finansowe konsekwencje jego skutków.
– Dyrektor operacyjny wraz z działem finansowym powinien sprawdzić, czy umowy ubezpieczeniowe pokrywają szkody fizyczne wywołane atakiem na systemy cyfrowe oraz jakie obowiązki wynikają z umów z dostawcami automatyki – zauważa dyrektor w Exea Data Center.
Handel liczy straty
Incydenty te mają miejsce w czasie znaczącego wzrostu liczby cyberataków wymierzonych w sektor dóbr konsumpcyjnych i usług, obejmujący również handel detaliczny. Jak wynika z najnowszych statystyk, w Europie firmy z tego sektora mierzą się średnio z około 2200 atakami tygodniowo, co oznacza wzrost o 43 proc. rok do roku. W skali globalnej średnia wynosi około 2350 ataków tygodniowo (o 40 proc. więcej niż rok wcześniej).
– Dane te pokazują rosnącą presję, pod jaką znajduje się ten sektor – podkreśla Gil Messing z Check Point.
Zwraca przy tym uwagę, że ataki na systemy chłodnicze mogą być dopiero początkiem, gdyż jest ryzyko, iż staną się swoistym wzorem dla kolejnych grup cyberprzestępczych. Według niego ta metoda ataku może zostać powielona.
W skoordynowanej fali cyberataków hakerzy zdalnie podnieśli temperaturę w sklepowych lodówkach do 50 stopni Celsjusza, niszcząc tony żywności w marketach na całym kontynencie. Po paraliżu we Francji i Holandii problem dotknął kolejne kraje, a awarie urządzeń chłodniczych odnotowano także w naszym kraju. Początkowo mówiło się o 350 sklepach, później o nawet 700. Już ustalono, że hakerzy dostali się poprzez oprogramowanie zarządzające urządzeniami (wiele zaatakowanych modułów miało przestarzałe oprogramowanie lub osiągnęło status „end of life”, przez co nie otrzymywało już aktualizacji bezpieczeństwa). W Irlandii spółka Musgrave odnotowała awarie w 13 marketach SuperValu, w Szwecji zaatakowano placówki sieci ICA oraz COOP, estońska firma Kitman Coldtech zgłosiła masowe błędy w sterowaniu temperaturą, a Ahold Delhaize raportował incydenty w dziesiątkach sklepów w Beneluksie. Eksperci brokerów Aon i WTW wskazują na poważne luki – ich zdaniem automatyzacja handlu i łączenie systemów technologii operacyjnej (OT) z siecią stwarzają ryzyka, które dotąd lekceważono.
Czytaj więcej

Nieznana grupa cyberprzestępców uzyskała dostęp do części systemów wykorzystywanych do obsługi zgłoszeń. Hakerzy oferują wykradzione dane za zaledw...
W latach 2020-2025 cyberataki w największych gospodarkach UE przyniosły ponad 300 mld euro strat. Analitycy prognozują, iż obecny kryzys wymusi jednak na branży retail wykupowanie dedykowanych klauzul na towary łatwopsujące się („perishable stock”), a to bez wątpienia przełoży się na gwałtowny wzrost stawek polis cybernetycznych w całej Europie.


